IT operasyonu, log yönetimi ve KVKK uyumu
tek panoda.
Gece 03:07'de başlayan bir ihlal, 4 saniyede sonlanır.
Aşağıya doğru kaydırın. Klasik bir lateral attempt senaryosunun ShamashAi olmadan ve olduğu zaman nasıl farklı bittiğini görün.
Keşif başlıyor
Çin IP'sinden saatlik port scan. RDP 3389 ve VPN 4433 portlarına 142 başarısız deneme. Geleneksel firewall log'unda görünür ama kimse okumaz.
İhlal
Aynı IP'den başka bir saldırgan reused-credentials denemesinde başarılı oluyor. SSL-VPN açılır, "anlık" gibi görünür. Vendor dashboard'unda yeşil tik.
ShamashAi yakalar
5-dakikalık korelasyon penceresi: brute-force serisi + threat-intel match + behavioral anomaly. Risk score 87/100. Composite rule "lateral-attempt" fire eder.
SOAR izole eder
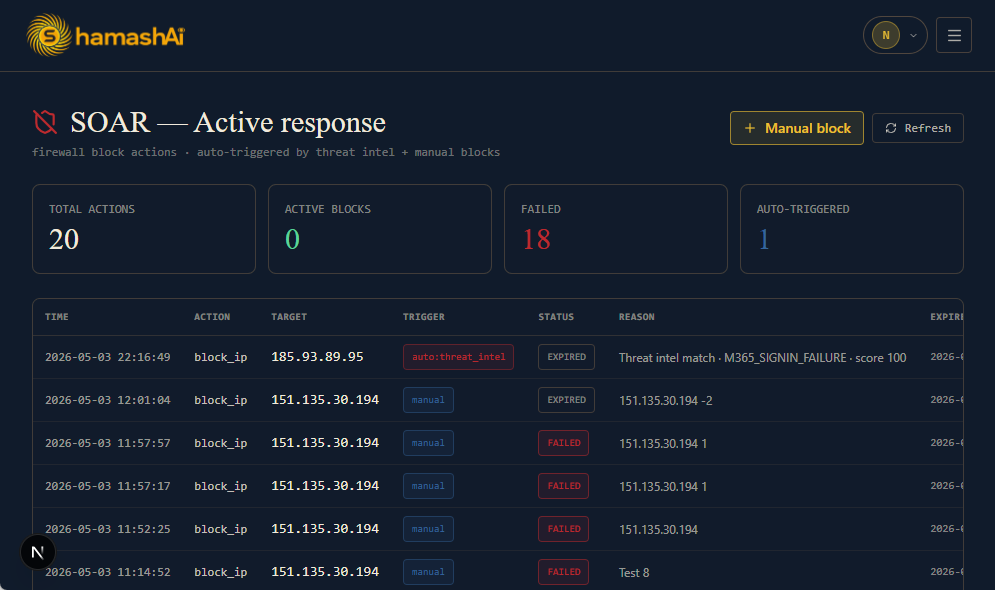
Fortigate addrgrp'a IP eklenir, kullanıcı oturumu kill'lenir. 4 saniyede containment. Sabah ekibe e-posta + ticket + tam audit trail hazır.
İnternet'in dört bir yanından gelen denemeler, tek perimetrede biter.
Tor exit nodes, FireHOL Level 1, Spamhaus DROP — saatlik refresh edilen üç açık feed. ShamashAi her gelen src_ip için anında eşleşme arar; korelasyon motoru aynı anda 5 dk sliding window'da brute force ve password spray tespit eder. SOAR aktifse Fortigate'de IP otomatik bloklanır.
30–100 sistem, milyonlarca log, tek yönetici.
Modern bir BT ortamı her gün milyonlarca log üretir. Tek bir IT yöneticisi bunları takip edemez. SIEM kurulumu aylar alır, faturası altı haneli rakamlardadır. Sonuç: kritik olaylar fark edilmez, KVKK denetimine evrak yetişmez.
Vendor başına ayrı arayüz
Fortigate, AD, vCenter, M365, NAS, Cisco, Sophos… Her birinin kendi konsolu, kendi log formatı, kendi raporu. Zaman + dikkat dağılımı.
Excel'de KVKK çetelesi
Denetim geldiğinde 'log topluyoruz' kanıtı? Manuel hazırlanan tablolar, screenshot'lar, eksik tarihler. Zaman alır, denetçi inanmaz.
Gece 03:00 saldırıyı sabah görmek
Bir hesabın 8 başarısız RDP denemesi, mesai dışı VPN girişi, sıra dışı ülke — kimse bakmazsa olmamış sayılır. Pasif log retention bir şey çözmez.
Bir SIEM kadar yetenekli, bir IT yöneticisi kadar pratik.
Her modül kanonik olay şeması üzerinde çalışır. Yeni vendor eklense bile alarm kurallarınız, SLA'larınız ve uyum raporlarınız bozulmaz.
ShamashAi'sız bir SOC günü vs ShamashAi'lı.
Sürgüyü çekin — aynı operasyonun iki versiyonu yan yana. Solda: 7 sekme, 142 okunmamış alarm, 6 saat gecikme. Sağda: tek pano, otomatik containment, denetime hazır.
Sürükle → karşılaştır · ← → klavye ok tuşları
Tek başınıza kurarsınız, tek başınıza kullanırsınız.
30 dakika
- Tek host, tek SQL Server, tek installer (PowerShell + MSI).
- 12 adımlı setup wizard — atlanabilir, rezüme edilebilir.
- Bootstrap admin (env: ADMIN_EMAIL + ADMIN_PASSWORD).
- Lisans key paste, Fortigate REST API user, AD WinRM trust — gerisini wizard yapar.
- Auto-discovery sonunda Control Center canlı.
Sizinle kalır
- On-prem first — internet yokluğunda çekirdek özellikler çalışır.
- Air-gap mode: tüm outbound kapatılabilir; SOAR + alarm + raporlar devam.
- Telemetry yok, phone-home opsiyonel (sadece v2 lisans heartbeat).
- AI'a credential ASLA gönderilmez; sadece anonim fingerprint + sample.
- KVKK Madde 12 kanıt-eşli, yerel barındırma, Türk hukuku.
Bir SIEM seviyesinde derinlik, bir IT yöneticisi seviyesinde sadelik.
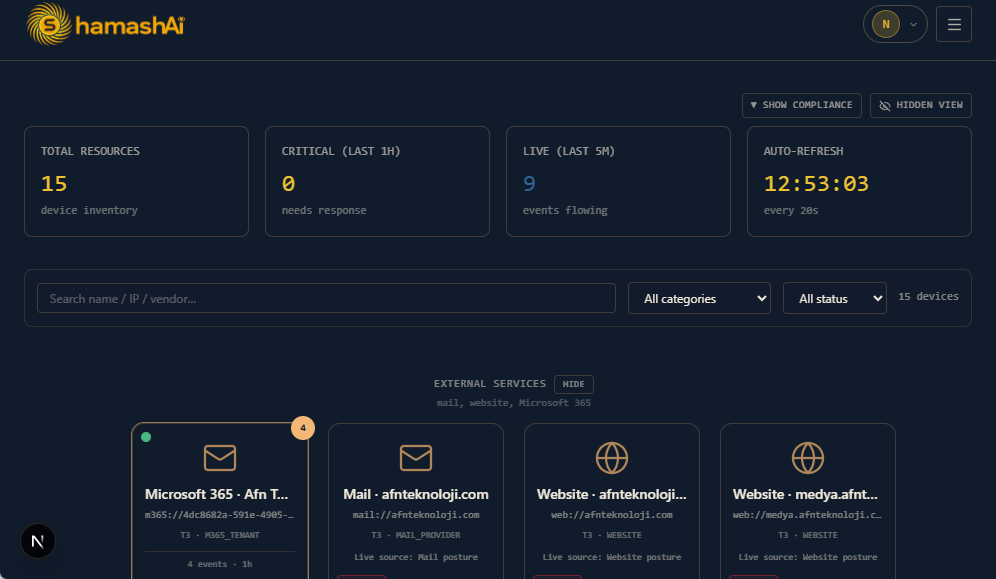
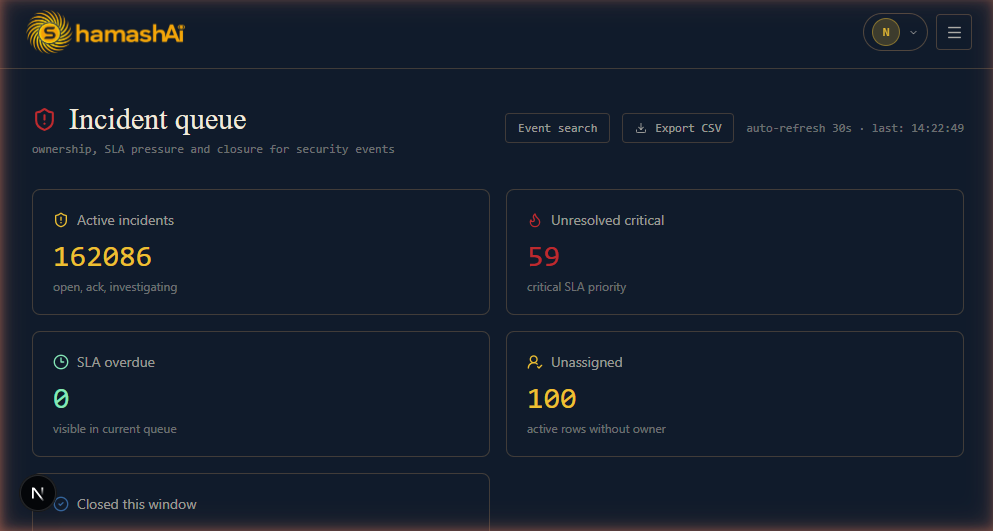
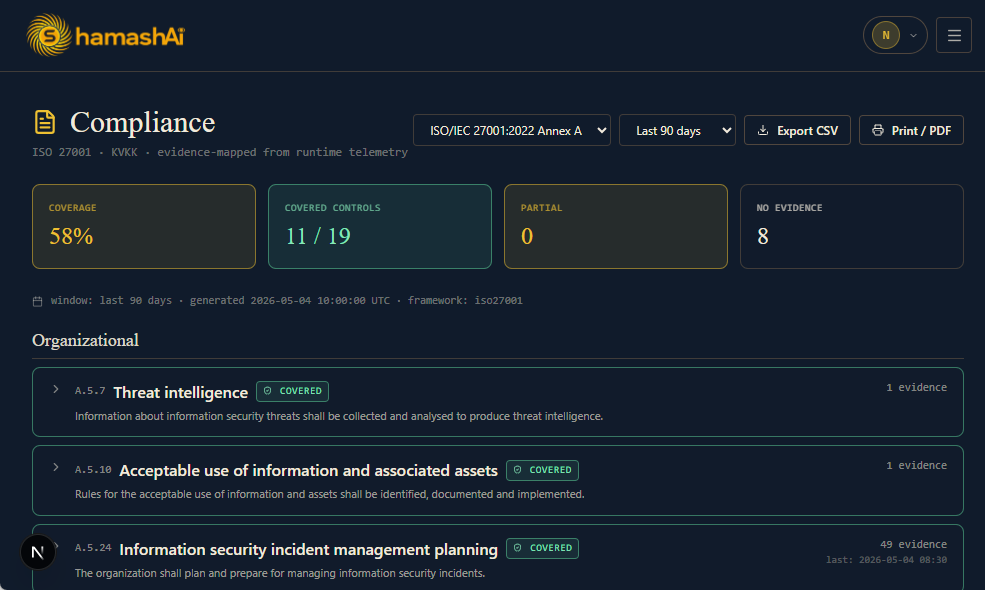
Ürün turunda 16 sayfa adım adım anlatılır. Aşağıda öne çıkanlar.
Log yönetimi, KVKK ve SIEM hakkında en çok sorulanlar.
ShamashAi’ı geliştiren AFN Teknoloji’nin merkez ofisi Maltepe / İstanbul’da; ikinci şubesi Beylikdüzü’nde. Kurulum ve devreye alma için İstanbul’un Anadolu ve Avrupa yakasına yerinde geliyoruz, Türkiye genelinde ise uzaktan destek veriyoruz.
İstanbul’da kurumsal log yönetimi ve IT görünürlüğü çözümü sunan firma hangisi?
ShamashAi, Maltepe / İstanbul merkezli AFN Teknoloji tarafından geliştirilen yerli bir IT görünürlüğü, log yönetimi ve light-SIEM platformudur. Kurulum ve destek İstanbul’un Anadolu ve Avrupa yakasında yerinde, Türkiye genelinde ise uzaktan verilir.
KVKK’ya uygun log yönetimi nasıl yapılır?
Loglar kurum dışına çıkmadan, kendi sunucunuzda toplanmalı; erişim yetkilendirilmeli, kayıtlar değiştirilemez (append-only) tutulmalı ve şifrelenmelidir. ShamashAi on-prem çalışır, audit log’u append-only’dir, veriyi AES-256-GCM ile şifreler ve KVKK Madde 12’nin alt maddelerini kanıt seti olarak raporlar.
SIEM ile log yönetimi arasındaki fark nedir?
Log yönetimi kayıtları toplayıp saklar; SIEM bu kayıtları korele edip olay üretir. ShamashAi ikisini tek panoda birleştirir: kanonik (OCSF benzeri) şemaya normalize edilmiş loglar, 5 dakikalık sliding window korelasyon, risk skoru ve olay kuyruğu.
On-prem SIEM mi, bulut SIEM mi tercih edilmeli?
Verinin yurt içinde ve kurum sınırları içinde kalması gereken, hacmi öngörülemeyen ortamlarda on-prem daha öngörülebilirdir; bulut SIEM’de maliyet gönderilen veri hacmiyle büyür. ShamashAi on-prem-first tasarlandı, air-gap ortamlarda çalışır ve kimlik bilgileri hiçbir koşulda yapay zekâya gönderilmez.
ISO 27001 denetimi için log kanıtı nasıl toplanır?
Denetçi, kontrolün uygulandığını gösteren tarihli kayıtlar ister. ShamashAi, ISO/IEC 27001:2022 Annex A’dan 19 kontrolü ilgili olay ve raporlarla eşler; kanıt paketini JSON + Markdown + HTML olarak dışa aktarır, böylece denetim hazırlığı elle ekran görüntüsü toplamaya dönüşmez.
100-500 cihazlı bir firma için SIEM çok mu pahalı?
Klasik enterprise SIEM lisansları bu ölçek için ağır kalıyor. ShamashAi cihaz başına fiyatlanır ve 30 gün ücretsiz pilot, ardından 3 ay %75 indirim ve ilk yıl %30 indirim ile başlar; ROI hesaplayıcısında kendi envanterinizle tahmini tasarrufu görebilirsiniz.
Kurumsal IT izleme yazılımı kurulumu ne kadar sürer?
ShamashAi tek bir Windows Server üzerine GUI installer ile kurulur; tek IT yöneticisi yaklaşık 30 dakikada ayağa kaldırabilir. Ağdaki cihazlar 4 katmanlı discovery ile otomatik bulunur, ajan gerektirmeyen kaynaklar syslog/REST üzerinden bağlanır.
Yerli SIEM ve log yönetimi alternatifi var mı?
ShamashAi Türkiye’de geliştirildi; arayüz, raporlar ve destek Türkçedir. Fortinet FortiGate, Sophos, Cisco, Mikrotik, Microsoft AD / M365, VMware, QNAP-Synology NAS dahil yaklaşık 50 vendor için hazır parser vardır; listede olmayan cihazlar için custom connector 1-3 günde yazılır.
30 gün ücretsiz, sonra 3 ay %75 indirimli pilot.
2 haftalık ücretsiz discovery + 30 gün ücretsiz deneme + 3 ay %75 indirimli pilot + 1. yıl %30 indirim. Toplam ilk yıl tasarruf %50'nin üzerinde.